万物互联时代的守望 物联网安全的三大核心检查维度
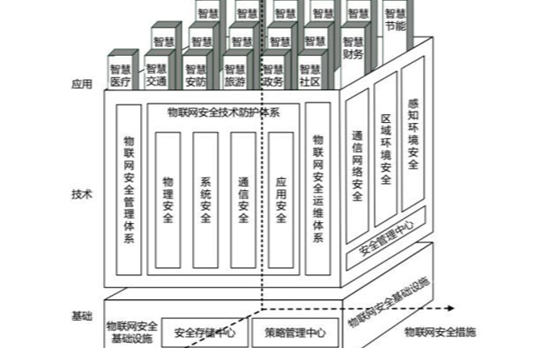
随着物联网(IoT)技术服务的广泛应用,从智能家居到工业互联网,数以百亿计的设备正在重塑我们的生产与生活方式。边缘终端的激增也极大地扩展了网络攻击面。要确保物联网安全,绝不能仅依赖单一防病毒软件,而必须回归技术服务的基础架构,对以下三个关键方面进行彻底检查。
一、 检查感知层终端设备的物理与硬件 Security
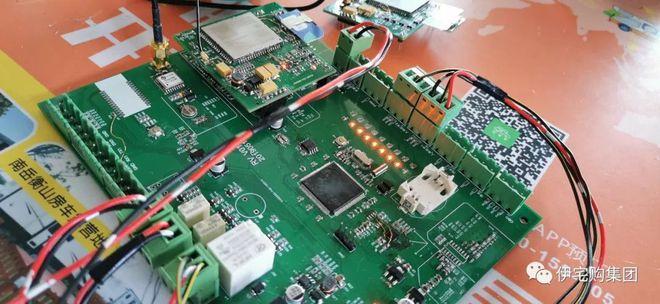
这是物联网安全的基石。许多物联网攻击源于终端设备的先天不足。在进行技术服务审计时,必须重点确认:设备是否具备唯一的硬件身份标识(如安全芯片),固件是否存在已知的通用漏洞,以及调试接口(如串口、JTAG)是否已物理禁用以防本地提权。针对暴露在野外的设备(如共享单车、工业传感器),需检查其通信模组的物理防护与防篡改能力,杜绝因硬件被物理替换导致的节点劫持。
二、 检查网络层的数据传输与通信协议
安全数据流离不开安全的管道。审查网络传输加密机制的落地是关键:是否使用了老旧且脆弱的协议(如明文MQTT、HTTP),TLS证书管理是双向认证还是单向且不复用;还需审视设备的网络访问控制策略(如微隔离),防止被攻陷的终端成为横向移动的跳板。尤其需重检泛洪攻击防御能力——因为物联网设备普遍算力较弱,需不形成DDoS僵尸网络的规模战斗力就是为祸。
三、 检查平台侧的身份认证与生命周期管理
物联网设备全生命周期长达5-10年。技术运维平台须核查两点:“弱口令一次性密码”的大忌(很多IoT僵尸源于弱默认密码有对应清除)以及OTA远程升级能力的完备性与升级包签名校验,确认‘服务端的双向验证防伪造及漏洞热修复是否平滑体系化为常态能力,包括日常的身份防火墙维护针对‘脆弱生命周期危机预警分析,让攻击端口无机可呈 。'